
Daniel Arceo
Operational Manager
6 min de lectura
22 de septiembre de 2026
Gobernanza y Seguridad en IA: Un gran poder conlleva una gran responsabilidad
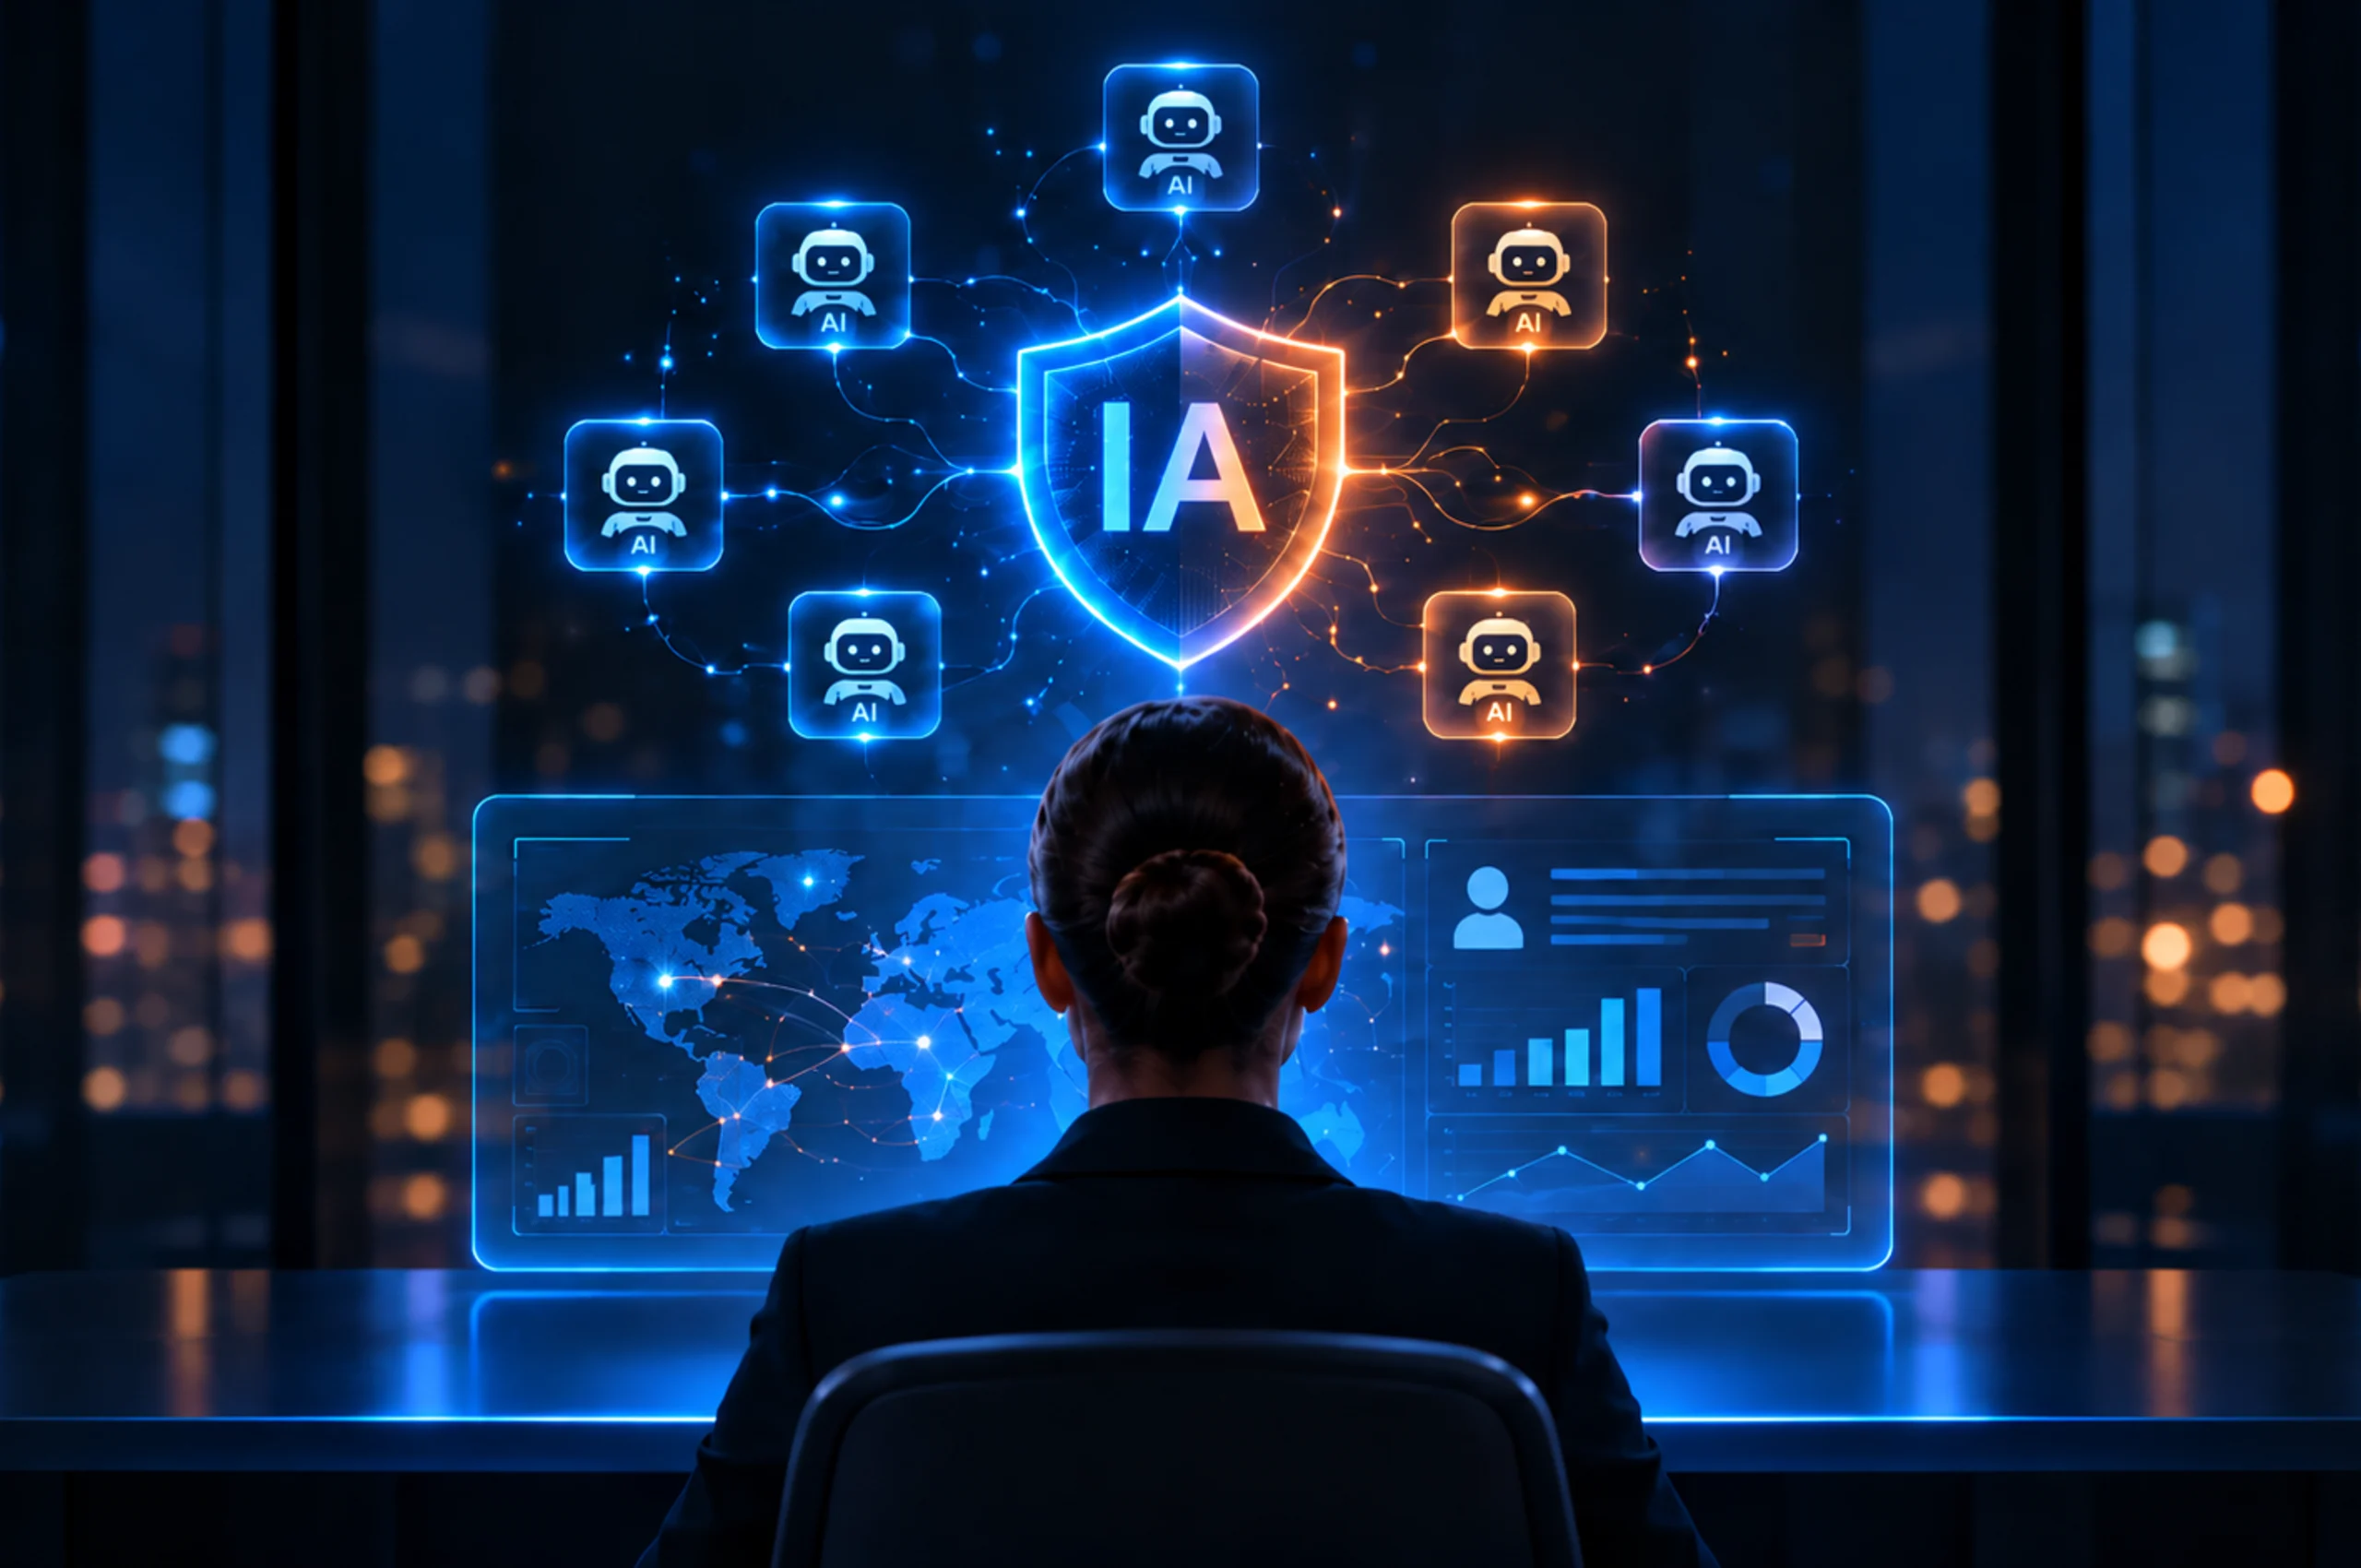
La adopción de Inteligencia Artificial avanza más rápido que nunca y, con ella, también lo hacen las exigencias de seguridad, control y cumplimiento. Con la aplicación progresiva del EU AI Act y un marco regulatorio cada vez más definido, las organizaciones necesitan saber no solo qué puede hacer la IA, sino también cómo gobernarla, supervisarla y demostrar que opera dentro de unos límites claros.
¿Qué harías si de la noche a la mañana tuvieras superpoderes? Es la típica pregunta de sobremesa, pero en el entorno corporativo ya no es una hipótesis: la Inteligencia Artificial (IA) le ha dado superpoderes a toda tu plantilla.
Per se, esto es fantástico: los equipos pueden automatizar procesos, analizar datos a velocidades récord y multiplicar su productividad. Pero, ¿qué ocurre si esa persona puede "atravesar barreras" digitales y acceder a información confidencial de otros departamentos? ¿O si puede modificar datos masivamente sin dejar rastro ni auditoría?
Cuanto mayor es la capacidad de actuación de la IA, mayor debe ser también nuestra capacidad para saber qué está haciendo, por qué lo está haciendo y hasta dónde puede llegar.
Ahí es donde la IA deja de ser una varita mágica y se convierte en un reto crítico de ciberseguridad corporativa. No se trata de ponerle frenos a la innovación, sino de implantar una gobernanza clara. El EU AI Act, ya aplicable en gran parte desde agosto de 2026, establece un marco basado en riesgos para el desarrollo y uso de sistemas de IA e incorpora obligaciones relacionadas, entre otros aspectos, con la transparencia, la supervisión, la gestión del riesgo y la seguridad, en función del tipo de sistema y de su nivel de riesgo.
Cuando manejas un software capaz de gestionar datos de hospitales, infraestructuras o millones de clientes, un fallo puede traducirse en exposición de información sensible, pérdidas económicas o una crisis reputacional.
Los retos reales de seguridad y control operativo
En el día a día de las empresas, la gobernanza de IA no empieza y termina en una política de uso, deben estar preparadas para solucionar problemas tangibles que van mucho más allá de la tecnología:
- Garantía de confidencialidad y Compliance: Demostrar cómo se procesa la información ya no es opcional, es un requisito de negocio. Para colaborar con terceros, necesitas garantizar que los modelos de IA respetan la privacidad de los datos confiados y cumplen normativas como el RGPD.
- Shadow AI y silos descontrolados: Ocurrió hace años con el software en la sombra; hoy, los empleados usan herramientas de IA generativa por su cuenta,sin que necesariamente exista una visión centralizada de qué tecnologías están utilizando o qué datos están compartiendo con ellas. Identificar esta "IA oculta" y establecer límites claros es indispensable para evitar fugas de información.
- Pérdida de control financiero (FinOps en IA): El consumo descontrolado de tokens y llamadas a APIs puede disparar rápidamente los costes. Sin buenas prácticas en la elección de modelos, la arquitectura y el prompting, estos costes pueden convertirse en una partida difícil de controlar.
El frente legal: 3 riesgos normativos que debes auditar
A nivel regulatorio y de auditoría interna, los riesgos clave que toda empresa debe supervisar al integrar Inteligencia Artificial son:
- Trazabilidad y gobierno del dato: Conocer qué información utiliza un sistema, de dónde procede y cómo interviene en sus resultados es fundamental para facilitar su control y auditoría. En determinados sistemas, especialmente los considerados de alto riesgo, el AI Act establece además requisitos específicos sobre gestión de datos, documentación y trazabilidad.
- Límites y supervisión humana (Human-in-the-loop): Cuanto mayor sea el impacto potencial de una decisión automatizada, mayor debe s er la capacidad de supervisarla e intervenir cuando sea necesario. En el caso de los sistemas de IA de alto riesgo, el AI Act establece expresamente mecanismos de supervisión humana proporcionales al riesgo, al nivel de autonomía y al contexto de uso.
- Transparencia y contenido sintético (watermarking): El AI Act establece obligaciones específicas de transparencia para determinados sistemas. Entre ellas, informar a las personas cuando interactúan directamente con un sistema de IA, salvo que resulte evidente, y facilitar la identificación mediante formatos legibles por máquina de determinados contenidos generados o manipulados mediante IA.
Certificaciones y alianzas estratégicas: El escudo definitivo para tu estrategia de IA
Hablar de Inteligencia Artificial sin hablar de ciberseguridad avanzada es como construir un rascacielos sobre arena. Para que las organizaciones adopten la IA con absoluta tranquilidad, las buenas intenciones no bastan: se requieren marcos estandarizados y alianzas de máxima exigencia técnica.
Por un lado, la base organizativa debe ser sólida. Contar con un partner tecnológico avalado es la primera línea de defensa. En Incentro, siempre nos hemos tomado la ciberseguridad muy en serio y por ello, ya contamos con la certificación ISO 27001, que acredita la aplicación de un sistema de gestión de la seguridad de la información alineado con estándares internacionales y refuerza la protección de los datos, los procesos y los entornos tecnológicos.
Por otro lado, la IA exige barreras de protección tanto técnicas como regulatorias. Para ofrecer una cobertura integral, Incentro une sus capacidades de desarrollo seguro con una alianza estratégica junto a eDefense, boutique legal especializada en Derecho Digital, Nuevas Tecnologías y Ciberseguridad. Esta sinergia añade una capa de protección crítica en tres frentes:
- Blindaje legal frente a la EU AI Act: Evaluaciones de impacto y adaptación jurídica para asegurar que los modelos de IA, el uso de datos, la trazabilidad y los mecanismos de control se ajustan a las obligaciones regulatorias aplicables antes de pasar a producción.
- Seguridad técnica y arquitecturas By Design (Incentro): Despliegue de infraestructuras cerradas, control de accesos a las bases de datos vectoriales y protección frente a vectores de ataque específicos de la IA, como la inyección de instrucciones (prompt injection), para evitar accesos o extracciones no autorizadas de información corporativa.
- Respuesta ante incidentes y auditoría forense: Capacidad de reacción para contener y mitigar brechas de seguridad, mantener la trazabilidad de lo ocurrido y facilitar la continuidad de negocio ante posibles incidentes o requerimientos regulatorios.
¿Cómo proteger tu negocio sin frenar la innovación?
La respuesta no es prohibir la tecnología ni confiar a ciegas en los algoritmos, sino respaldarse en un ecosistema que combine el dominio de la nube y la ciberseguridad técnica con la más estricta auditoría legal.
Y esta necesidad será todavía mayor a medida que pasemos de utilizar modelos que simplemente responden a desplegar agentes capaces de actuar sobre nuestros sistemas. En ese escenario, la pregunta ya no será únicamente qué puede hacer la IA sino:
¿Tenemos la capacidad de saber qué están haciendo nuestros agentes, controlar hasta dónde pueden llegar e intervenir cuando sea necesario?
Gracias a la alianza Incentro + eDefense, auditar tu arquitectura, proteger tus datos más sensibles y adaptar tus sistemas al marco regulatorio ya no requiere coordinar a múltiples proveedores aislados. Cuentas con un marco común que combina tecnología, ciberseguridad y conocimiento jurídico para escalar tus “superpoderes” corporativos con mayores garantías de seguridad, control y cumplimiento.

Daniel Arceo
Daniel Arceo
Operational Manager
3 min de lectura
Prestalo escala su negocio financiero en Google Cloud

6 min de lectura
Infraestructura para IA agéntica: qué cambia cuando los agentes pasan a producción
1 min de lectura
Informe: la infraestructura que exige la era de la IA agéntica
4 min de lectura
¿Por qué la IA agéntica está transformando la experiencia de cliente?
